Partnerský odkaz: Binance – ověřit aktuální nabídku a podmínky. Za registraci můžeme získat provizi. Kryptoměny jsou rizikové; případné odměny závisejí na aktuálních podmínkách.
Společnost Trezor ukončí do ledna 2027 svůj program pro externí prodejce v reakci na útok na dodavatelský řetězec společnosti Ledger.
Zneužití hardwarových peněženek Ledger prostřednictvím skrytých špionážních čipů dosáhlo ztrát ve výši 100 milionů dolarů. Většina obětí si přitom zmanipulovaná zařízení zakoupila u prodejce CryptoBillis.
Kompromitovaní prodejci a zasažené regiony se však mohou nacházet daleko za hranicemi Asie. Tato situace donutila konkurenční společnosti přehodnotit své distribuční sítě a partnery.
Danny Sanders, provozní ředitel (COO) společnosti Trezor, v oficiálním prohlášení uvedl:
Jde o preventivní krok, který podnikáme z důvodu maximální opatrnosti.
Dále dodal:
Bezpečnost dodavatelského řetězce nikdy nekončí. Nastavujeme proto přísnější pravidla pro každého partnera, který s Trezorem pokračuje, včetně aktualizovaného právního rámce a důkladnějších kontrol toho, jak se zařízení nakupují, skladují a s nimi zachází.
Sanders poznamenal, že Trezor neeviduje žádná hlášení o napadených zařízeních, a označil tento krok za preventivní opatření.
Dopady narušení dodavatelského řetězce Ledgeru nutí konkurenci omezit prodejce
Yishi Wang, zakladatel jiné firmy vyrábějící hardwarové peněženky s názvem OneKey, vydal podobné oznámení a zrušil spolupráci s 95 % svých prodejců.
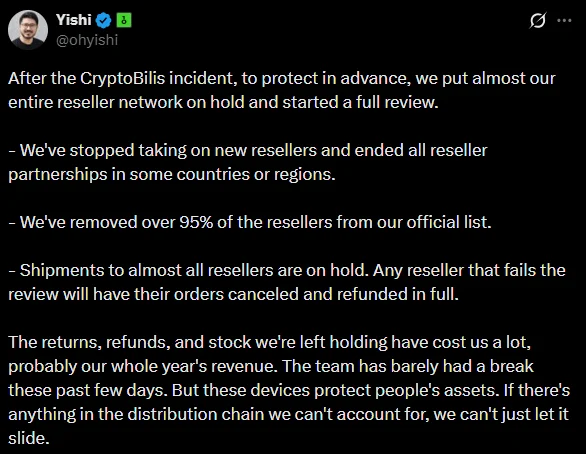
Wang dodal, že společnost OneKey pozastavila dodávky všem prodejcům, zatímco prověřuje své externí distributory.
Tato obava vyplynula z informací, podle nichž byla společnost CryptoBillis prodána začátkem tohoto roku blíže neurčené čínské firmě. Její dřívější vlastníci uvedli, že podepsali dohodu o mlčenlivosti, která jim brání zveřejnit podrobnosti o prodeji.
Zprávy spojovaly zasažená zařízení se špionážními čipy, které zaznamenávaly obnovovací fráze a odesílaly je na vzdálený server.
Přístup k těmto frázím umožňuje útočníkům vyčistit uživatelské účty, aniž by museli fyzicky vlastnit jejich peněženky.
Obavy přesáhly rámec společnosti CryptoBillis, ačkoliv celkový rozsah kompromitované distribuce zůstává nejistý. Společnost Ledger vyzvala prodejce v jihovýchodní Asii a Hongkongu, aby dočasně pozastavili prodej hardwarových peněženek.
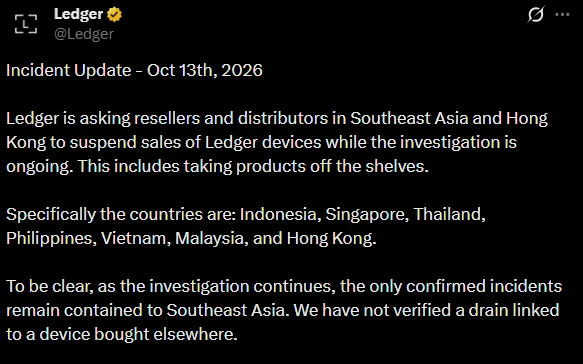
Firma uvedla, že dosud neověřila tvrzení, podle nichž se krádeže rozšířily i mimo jihovýchodní Asii.
Za necelé tři měsíce bylo z hardwarových peněženek (Coldcard a Ledger) ukradeno přes 200 milionů dolarů. To vyvolalo pochybnosti o bezpečnosti vlastní správy aktiv (tzv. self-custody).
Někteří hráči, například BitGo, začali v zájmu minimalizace rizik nabízet maloobchodním investorům bezplatné úschovné služby. Využívají k tomu nastavení s vícero podpisy (multi-sig), které běžně používají instituce a které zajišťuje, že jediné selhání nemůže vést k přesunu finančních prostředků.
Podobně jako v případě zařízení Coldcard je však pravděpodobnost, že by Ledger obětem vyplatil kompenzaci, velmi nízká.
Závěrečný přehled
- Trezor a OneKey omezily spolupráci s externími prodejci, aby předešly útokům na dodavatelský řetězec.
- Vzhledem k tomu, že ztráty u hardwarových peněženek dosáhly 200 milionů dolarů, nabízí společnost BitGo drobným investorům bezplatnou úschovu.
Zdroj: AMBCrypto