Společnost Ledger ve své nejnovější aktualizaci potvrdila, že oběti nedávného incidentu měly peněženky s „neautorizovaným implantátem“. V rámci probíhajícího vyšetřování prodejce kontaktoval dotčené uživatele a pozastavil prodej svých zbývajících zásob.
Uživatelům, kteří si peněženku od tohoto prodejce již pořídili, se navíc doporučuje, aby neprováděli její nastavení a nepropojovali s ní své adresy.
Portál AMBCrypto již dříve informoval, že peněženky od společnosti CryptoBillis obsahovaly spyware, který zaznamenával počáteční fráze (seed phrases) a odesílal je na server. Útočník tak mohl peněženky snadno vyčistit bez nutnosti nastavení vícepodpisové autentizace (multi-sig).
Společnost Ledger slíbila lepší zabezpečení odpovídající vyvíjejícímu se prostředí hrozeb.
Bezpečnost je neustále se vyvíjející oblast; Ledger průběžně zavádí bezpečnostní opatření a pracuje na dalších, pokročilejších řešeních proti neoprávněné manipulaci.
Útok na dodavatelský řetězec Ledgeru: Jsou kompromitováni další prodejci a regiony?
Objevily se spekulace, že incident v dodavatelském řetězci se nemusí týkat pouze společnosti CryptoBillis.
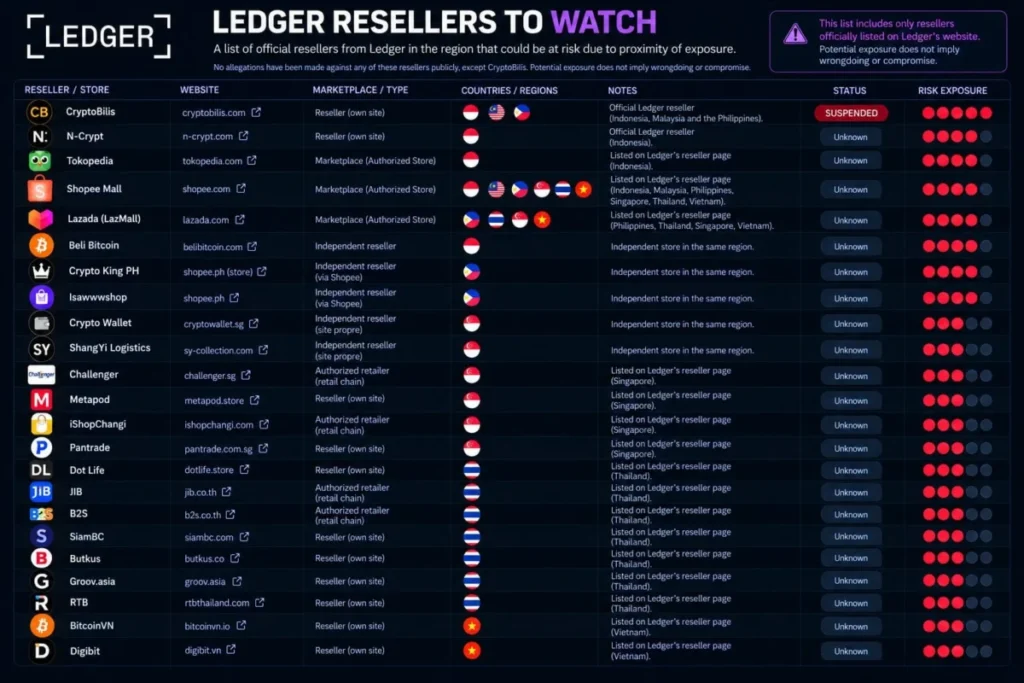
Podle analytika platformy CryptoQuant jménem Darkfost by rizika mohla mít mnohem širší dosah. S odvoláním na regionální blízkost uvedl, že ve vysokém ohrožení by mohlo být více než sedm prodejců a e-commerce platforem.
V diskusích se objevila také jména dalších prodejců, jako jsou obchodníci na platformě Lazada.
Analytik varoval, že:
Pokud jste si Ledger koupili před méně než 6 měsíci od některého z těchto prodejců, může být rozumné přesunout svá aktiva do bezpečí, dokud se záležitost nevyřeší.
K 9. říjnu bylo z napadených zařízení odčerpáno 91 milionů dolarů, což postihlo přes 470 adres. Pokud útok na dodavatelský řetězec přesáhne dosavadní odhady, ztráty mohou narůst ještě výrazněji.
Již v červenci varoval známý bezpečnostní výzkumník ZachXBT, že „všechny hardwarové peněženky jsou naprostý odpad“. S ohledem na nedávné události se jeho slova potvrzují. Coldcard přišla po chybě ve firmwaru o více než 100 milionů dolarů.
Trezor zaznamenal vážný únik dat, při kterém byly odhaleny přepravní údaje, jména a fyzické adresy uživatelů. Bezpečnostním porušením prošla také platforma SafePal a nyní se k této krizi připojil i Ledger.
Zjednodušeně řečeno, uživatelé hardwarových peněženek buď přicházejí o finanční prostředky kvůli hackům, nebo čelí riziku únosů a vydírání po únicích dat. Podle Lorenza Valenteho ze společnosti Ark Invest jde o bezvýchodnou situaci, která by mohla podkopat důvěru v úschovu vlastních aktiv (self-custody).
Některé firmy vyrábějící hardwarové peněženky, například OneKey, nicméně berou tento incident jako poučení k zařazení prvků odolných proti neoprávněné manipulaci a dalších dodatečných bezpečnostních funkcí.
Zach Herbert, generální ředitel dalšího poskytovatele peněženek Foundation, však varoval, že terčem mohou být většinové hardwarové peněženky vyrobené v Číně nebo širším asijském regionu, a to včetně značky Ledger.
Peněženky asijské výroby, jako jsou Keystone a OneKey, mohou podle Herberta představovat ještě vyšší riziko. Ohrožena je však i Evropa.
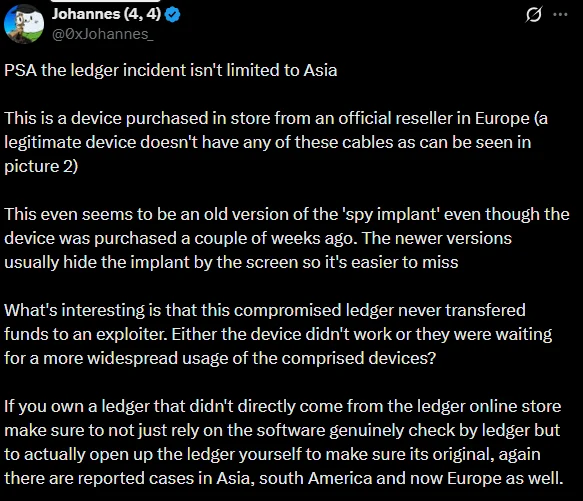
Závěrečné shrnutí
- Ledger potvrdil, že některá zařízení prodaná společností CryptoBillis obsahovala špionážní implantáty.
- Sílí spekulace, že útok na dodavatelský řetězec může sahat za hranice jednoho prodejce nebo e-commerce platformy.
Zdroj: AMBCrypto
Zajímavé akce pro naše čtenáře
Binance
Obchodujte se slevou až 60% z poplatků a bonusem 600 USD
Phemex
Zdarma bonus až do výše 2500 USD po registraci a vkladu