Partnerský odkaz: Binance – ověřit aktuální nabídku a podmínky. Za registraci můžeme získat provizi. Kryptoměny jsou rizikové; případné odměny závisejí na aktuálních podmínkách.
Je vcelku paradoxní zatáhnout za nouzovou brzdu a vzápětí zjistit, že stroj, který se snažíte zastavit, funguje zcela mimo váš dosah.
Burza Binance narazila 29. října na poměrně nákladnou verzi tohoto problému. Útočníci tehdy kompromitovali její infrastrukturu pro podepisování peněženek a získali oprávnění přesouvat kryptoměny prostřednictvím mechanismů, které nezávisely na běžném procesu výběrů burzy. Pozastavení výběrů sice mohlo tento běžný proces přerušit, ale jen málo zmohlo s oprávněními, která již byla vytvořena na síti Ethereum.
Než se podařilo útok dostat pod kontrolu, bylo ukradeno přibližně 6,3 miliardy dolarů a inženýři Binance vyvinuli specializovaný postup pro zrušení škodlivých oprávnění přímo na blockchainu. Burza sice mohla odstavit dotčené služby, ale Ethereum by delegaci nadále uznávalo, dokud by nebyla výslovně vymazána.
Brian Cubellis, ředitel pro strategii v platformě pro úschovu bitcoinů Onramp, k tomu pro AMBCrypto uvedl:
Pozastavení výběrů vypne vlastní software burzy, ale nezmůže nic s oprávněními, která útočník již zapsal do blockchainu.
Tento rozdíl je pro instituci, které jsou svěřeny miliardy v zákaznických aktivech, značně nepříjemný.
Binance následně zkoordinovala zmrazení ukradených prostředků a začala doplňovat dotčené rezervy. K 4. listopadu nahlásila přibližně 98% doplnění, což představovalo značnou finanční reakci.
Stále však stojí za to se ptát, co všechno bylo možné v době, kdy její nouzová opatření teprve vstupovala v platnost.
Oprávnění, které nechtělo zmizet
Mimochodem, pro ty, kteří to nevědí, útok začal dlouho před 29. říjnem a vůbec se netýkal blockchainu.
Podle zprávy o incidentu, kterou Binance vydala 3. listopadu, si jeden z inženýrů v červnu stáhl pozměněný instalační balíček pro nástroj s umělou inteligencí určený kódování. Burza anomálii odhalila a zařízení vyměnila, ale útočníci již mezitím shromáždili informace o jejích zaměstnancích a infrastruktuře. Ještě koncem září byl osloven další inženýr prostřednictvím fiktivního výběrového řízení, které zahrnovalo pohovory a škodlivý úkol na programování.
Do 20. října útočníci využili kompromitované systémy zaměstnanců a interní nástroje s umělou inteligencí k získání přístupu k dalším strojům. Tímto způsobem nakonec získali přihlašovací údaje, které jim otevřely cestu k infrastruktuře pro podepisování peněženek Binance.
Všechno se vyplatilo 29. října. Mezi 20:05 a 20:09 UTC převedly horké peněženky přibližně 223,46 milionu XRP, 970 500 SOL a 44,2 milionu OP na adresy kontrolované útočníky. Následoval bitcoin a další aktiva. Společnost Chainalysis následně odhadla celkovou výši krádeže na zhruba 6,4 miliardy dolarů.
Co byla nejdůležitější součástí tohoto vniknutí? Útočníci získali přístup k podepisovací infrastruktuře Binance, tedy k samotnému mechanismu odpovědnému za schvalování transakcí.
A tuto důvěru obrátili proti ní.
Na Ethereu útočníci zneužili standard EIP-7702, což je mechanismus, který umožňuje externě vlastněnému účtu delegovat provádění operací na kód chytrého kontraktu.
Tato flexibilita obvykle rozšiřuje možnosti peněženky. V tomto případě byla podle vyjádření Binance kompromitovaná podepisovací infrastruktura využita k udělení práv na spuštění škodlivého kódu nad horkou peněženkou na Ethereu. Burza popsala 50 podepsaných transakcí, které se podílely na manipulaci s nonce daného účtu a na vytvoření této delegace.
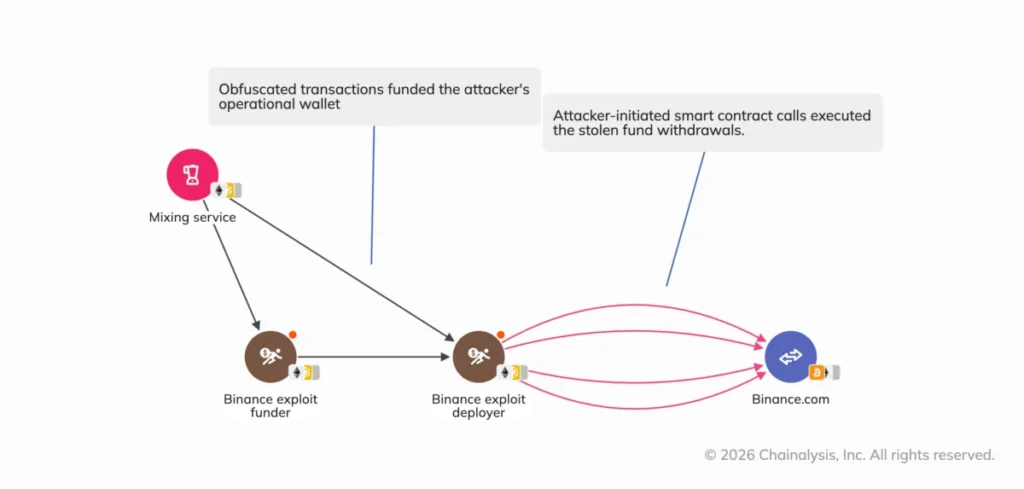
To znepokojivé však přichází až nyní. Tato oprávnění zůstala na blockchainu platná i poté, co Binance pozastavila výběry a odstavila své služby horkých peněženek. Burza sice mohla zabránit vlastním systémům ve zpracování transakcí, ale nemohla jednoduše vypnout pravomoc, kterou si útočníci již dříve zajistili na Ethereu.
Pak se objevila další komplikace. Horká peněženka Binance využívala technologii výpočtu s více stranami (MPC), která rozděluje vytváření kryptografických podpisů mezi více účastníků nebo komponent namísto spoléhání se na jediný běžný soukromý klíč. Tato architektura sice může snížit určitá rizika, ale zároveň to znamenalo, že nebyl k dispozici žádný jeden soukromý klíč, kterým by bylo možné škodlivou delegaci okamžitě zrušit.
Inženýři Binance museli během probíhajícího incidentu vyvinout specializovaný postup pro odvolání. To samozřejmě zabralo další čas a prodloužilo snahu o zastavení neoprávněných přesunů aktiv.
Ve 23:56 UTC byl na blockchainu potvrzen poslední nahlášený neoprávněný převod v Ethereu, který se týkal 2 961,9 ETH. Binance uvedla, že tato transakce byla odeslána dříve a před potvrzením visela jako nevyřízená. Dne 30. října v 00:10 UTC burza vymazala škodlivou delegaci EIP-7702 novou autorizací směřující na nulovou adresu.
Rozdíl mezi odesláním (broadcastem) a potvrzením transakce je důležitý. Stejně tak je podstatná i absence stanovené celkové sumy pro finanční prostředky převedené poté, co byly výběry pozastaveny.
Binance přiznala, že samotné pozastavení nedokázalo zastavit každý neoprávněný pohyb, avšak její vyhlášení neobsahují konečnou a usmířenou bilanci ztrát vzniklých po tomto pozastavení.
Nouzový vypínač… s určitými podmínkami
Představa nouzového vypínače v sobě nese uklidňující jednoduchost. Něco se pokazí, někdo zatáhne za páku a škody se zastaví. Bohužel, blockchain nemá žádnou zvláštní povinnost respektovat vnitřní nouzové postupy burzy.
Představte si hotel, který zjistí, že někdo získal neoprávněnou klíčovou kartu. Uzavření recepce zabrání vydávání nových karet, ale ta stávající stále odemyká dveře. Její zrušení, zajištění cenností a zotavení toho, co již zmizelo, jsou zcela samostatné úkoly.
Tohle přirovnání sice má své limity, ale vystihuje dilema, kterému čelí burzy, jejichž oprávnění k peněženkám přežijí jejich vlastní systémy.
Tento problém vyplul na povrch během veřejné výměny názorů mezi Haseebem Qureshim, výkonným partnerem ve společnosti Dragonfly, a Tudorem Anastasiuem, který je inženýrem v oblasti blockchainové infrastruktury, bezpečnosti a zakladatelem Anastasiu Labs.
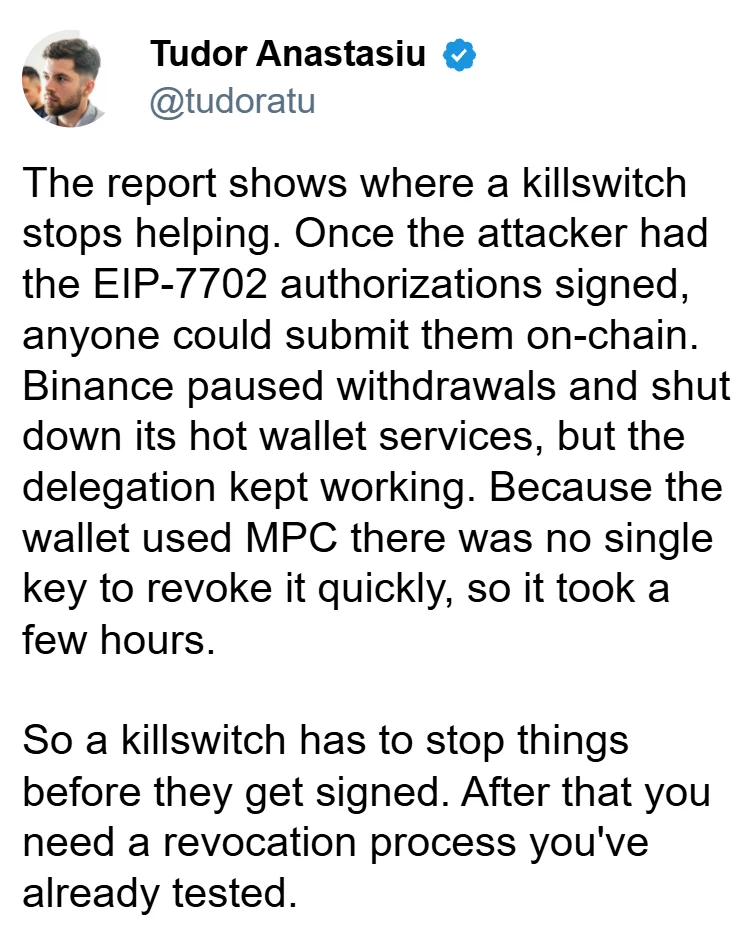
Tato neshoda odhaluje rozdíl, který je v zápalu bezpečnostního incidentu velmi snadné přehlédnout.
Graf a podklad: X – otevřít původní podklad.
Obranný zásah může přesunout aktiva do bezpečí, ovšem za předpokladu, že ho burza dokáže autorizovat a provést dříve než útočník. Přesun finančních prostředků však nutně nezneplatňuje oprávnění již udělená na blockchainu a zcela jistě nemůže vrátit zpět aktiva, která již nadobro zmizela.
To však zanechává poměrně nepříjemnou otázku: Pokud je samotná podepisovací infrastruktura kompromitována, jak může burza autorizovat nouzovou transakci, aniž by důvěřovala právě tomu systému, který podezřívá?
Carlos Vendrell, zakladatel společnosti Zealynx Security, vidí odpověď v otestování tohoto postupu přesně za takových podmínek.
Cvičení by mělo začínat seznamem všech schválení a delegací, které každá horká peněženka udělila, přičemž by se jedno z nich mělo reálně odvolat za předpokladu, že normální podepisovací služba je tou kompromitovanou částí – a celé to je třeba změřit na čas.
Zkušenosti Binance nedokazují, že by technologie MPC automaticky bránila rychlému odvolání oprávnění. Její vyjádření rovněž neprokazují, že by před tímto útokem neexistoval žádný nouzový postup.
Ukazují však, že inženýři museli specializovaný postup vyvinout až během samotného incidentu, což si vyžádalo dodatečný čas.
Peněženka, do které stále proudily peníze
V tomto případě existovala ještě další komplikace, kvůli které celá situace působila téměř absurdně. Kompromitovaná peněženka totiž údajně STÁLE přijímala peníze.
Ve své analýze ze 4. listopadu uvedla výzkumná společnost Four Pillars, že systém konsolidace vkladů burzy Binance dál shromažďoval finanční prostředky do kompromitované ethereum peněženky označené jako Binance 14. To útočníkovi umožňovalo snadno vysávat nově příchozí aktiva.
Graf a podklad: Four Pillars – otevřít původní podklad.
Rekonstrukce incidentu od Nexus Mutual nabízí obzvláště působivou časovou posloupnost.
Uvádí v ní, že přibližně ve 21:44 UTC útočník vysál 200 milionů USDT, které jiná peněženka označená jako Binance vložila zhruba o 72 sekund dříve. Pouhých sedmdesát dvě sekundy! To je sotva dost času na uvaření šálku kávy, ale zjevně to stačilo k tomu, aby čerstvý převod dorazil na kompromitovanou adresu a zmizel.
Zjištění výzkumníků odhalují problém, který se liší od potíží se standardem EIP-7702. Burza může pracovat na odebrání útočníkových pravomocí, zatímco jiné operační systémy nadále směřují finanční prostředky do nebezpečného cíle. Přerušení těchto interních toků aktiv představuje další úkol v rámci zajištění kontroly, který vyžaduje vlastní ovládací prvky a potvrzení.
Podle Briaṇa Cubellise musí nouzová připravenost počítat se ztrátou obvyklé podepisovací infrastruktury.
Burza by měla ještě předtím, než bude napadena, prokazatelně zvládat zrušit jakékoliv oprávnění na svých peněženkách a přesunout ohrožená aktiva do bezpečí – a to i v případě, že byl její vlastní podepisovací systém kompletně převzat.
To se však snadněji řekne, než naplánuje a zkonstruuje.
Nezávislá nouzová cesta pro podepisování sice může urychlit obnovu provozu, ale zároveň přináší silnou pravomoc, kterou je nutné důkladně zabezpečit. Pokud do běžného systému zabudujete příliš velkou závislost, nouzová trasa může selhat společně s ním. Jestliže naopak soustředíte příliš mnoho pravomocí do té alternativní, z domnělé pojistky se rázem stane další atraktivní cíl.
Peníze se pohybují rychleji než papírování
Jakmile ukradená aktiva opustí bezprostřední kontrolu burzy, snaha o jejich zajištění se mění v závod, v němž figurují vyšetřovatelé, vydavatelé stablecoinů, blockchainové sítě a sám útočník.
Vyšetřování společnosti Chainalysis rovněž popsalo pokus o přesun zhruba 500 milionů dolarů ve stablecoinech prostřednictvím směnné adresy. Útočníci údajně během dvaceti minut zhruba 325 milionů dolarů zkonvertovali do aktiv, která jsou méně náchylná k zmrazení ze strany vydavatelů, včetně Etherea. Zbývajících 175 milionů dolarů se podařilo zmrazit.
Graf a podklad: Chainalysis – otevřít původní podklad.
Tento spěch měl své opodstatnění. Vydavatelé stablecoinů, jako jsou Tether a Circle, mohou určité tokeny na určených adresách zmrazit. Bitcoin a Ether naproti tomu žádného takového centrálního vydavatele s touto pravomocí nemají. Převod ukradených stablecoinů do jiných aktiv je tak mohl ochránit před zmrazením nařízeným vydavatelem.
Celá tato epizoda ilustruje limity jakýchkoliv zásahů v okamžiku, kdy už finanční prostředky unikly. Vyšetřovatelé sice mohou peníze sledovat přímo na blockchainu, ale vědomí toho, kam zamířily, jim nutně nedává moc získat je zpět.
Binance nicméně dokázala zabezpečit podstatnou část ukradených aktiv. Ve své zprávě z 3. listopadu burza uvedla, že přibližně 2,85 miliardy dolarů bylo zmrazeno nebo zachyceno díky spolupráci s vydavateli, orgány činnými v trestním řízení a firmami zabývajícími se analýzou blockchainu. Do 4. listopadu pak oznámila, že zhruba 98 % dotčených rezerv doplnila prostřednictvím náhradních nákupů.
Binance tím samozřejmě prokázala značnou schopnost absorbovat ztráty namísto toho, aby je přenášela na uživatele. To nám však říká pouze to, kolik peněz se burze podařilo zachránit či nahradit, nikoliv to, jak efektivně dokázala útočníkovi zabránit v dalším přesouvání aktiv během samotného narušení.
Když platné podpisy schvalují krádež
O rok dříve se s odlišnou verzí problému ohledně kompromitované transakční autority potýkala burza Bybit. V únoru 2025 ukradli útočníci přibližně 1,5 miliardy dolarů poté, co kompromitovali prostředí spojené s procesem schvalování v peněžence Safe{Wallet}.
Podle forenzního vyhlášení burzy Bybit zmátly škodlivé změny podepisovatele natolik, že schválili neoprávněnou transakci. Vyšetřovatelé tehdy rovněž uvedli, že nenašli žádné náznaky kompromitace její vlastní infrastruktury.
Oba incidenty odhalily, jak moc závisí bezpečnost na integritě autority stojící za transakcí. Více podpisů nabízí jen omezenou ochranu v situaci, kdy jsou podepisovatelé uvedeni v omyl ohledně toho, co vlastně schvalují. A jak Binance zjistila, odstavení podepisovací služby nutně nezneplatňuje pravomoci, které už byly na blockchainu vytvořeny.
Co nouzový vypínač skutečně vypíná?
Nouzový vypínač zní velmi uklidňujícím dojmem. O poznání méně uklidňující je ale zjištění uprostřed bezpečnostního incidentu, že útočník disponuje oprávněními, která váš vypínač nedokáže zrušit.
Zkušenosti Binance otevírají nepříjemnou otázku pro burzy, kterým jsou svěřeny miliardy v zákaznických aktivech – otestovaly vůbec někdy, co se stane, když se systémy odpovědné za ochranu těchto aktiv stanou součástí samotného útoku?
Burza by měla být schopna prokázat, že dokáže odvolat kompromitovaná oprávnění, přesunout ohrožená aktiva do bezpečí a přerušit interní převody, aniž by se musela spoléhat výhradně na infrastrukturu, které již nemůže důvěřovat.
Jak by se však zákazníci měli stavět k veřejným ujištěním burzy v době, kdy probíhá kybernetický útok? AMBCrypto položilo tuto otázku Vikovi Sharmaovi, zakladateli a generálnímu řediteli Cake Wallet:
Užitečná aktualizace by měla jmenovat, která schválení byla zrušena, jaká aktiva se přesunula a kam, aby si to zákazníci mohli sami ověřit.
Existují sice pádné důvody pro to, aby se citlivé provozní detaily během probíhajícího vniknutí tajily. Jakmile však bezprostřední nebezpečí pomineme, burza by měla být schopná vysvětlit, co její nouzové mechanismy skutečně zastavily, kdy zanikla kompromitovaná oprávnění a zda některá aktiva zůstala vystavena riziku.
Binance si zaslouží uznání za zveřejnění podrobností o své reakci, za koordinaci rozsáhlého zmrazení aktiv a za vyčlenění vlastních zdrojů na doplnění dotčených rezerv. Tato opatření pomohla finanční škody absorbovat. Zároveň však odhalila, proč by se náhrada škod a jejich včasné zamezení neměly nikdy zaměňovat.
Nouzový vypínač by měl obráncům přinést kontrolu, a ne jen pouhý čas na zjišťování toho, komu vlastně kontrola v dané chvíli patří.
Závěrečné shrnutí
- Podepisovací infrastruktura Binance byla bez vědomí samotné burzy kompromitována dlouho před hacknutím.
- Tato epizoda a případ burzy Bybit ukazují, že bezpečnost z velké části závisí na integritě autority, která stojí za transakcí.
Zdroj: AMBCrypto