Partnerský odkaz: Binance – ověřit aktuální nabídku a podmínky. Za registraci můžeme získat provizi. Kryptoměny jsou rizikové; případné odměny závisejí na aktuálních podmínkách.
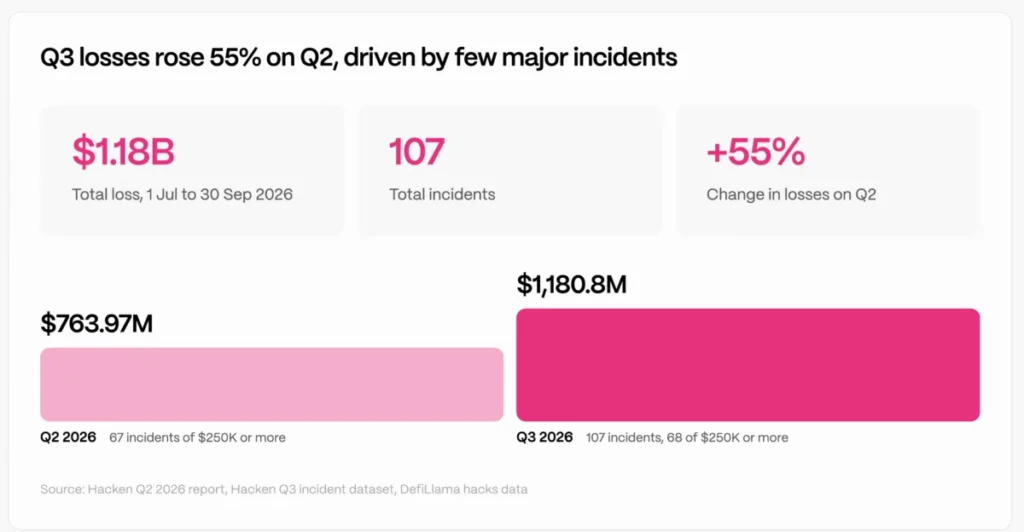
Bezpečnostní rizika v oblasti kryptoměn se ve třetím čtvrtletí roku 2026 zintenzivnila, protože vzrostl jak počet incidentů, tak finanční škody. Ztráty narostly o úctyhodných 55 % na 1,18 miliardy dolarů z předchozích 763,97 milionu dolarů. Šlo o ohromující čtvrtletní tempo růstu ve výši 40 %.
Počet nahlášených narušení bezpečnosti se navíc zvýšil ze 67 ve druhém čtvrtletí na 107 ve třetím čtvrtletí. Z těchto 107 narušení bylo 63 spojeno se ztrátami přesahujícími 250 000 dolarů.
Zdá se tedy, že to představuje nárůst jak potenciální zranitelnosti, tak rostoucího finančního rizika. Existují však náznaky, že většina škod se omezila na menší počet rozsáhlých incidentů.
Kompromitovaní dodavatelé, zpožděné záplaty a neprověřené komponenty navíc odpovídaly za 77 % ztrát v hodnotě 906,8 milionu dolarů.
Je tak zřejmé, že hackeři využívají slabiny nad rámec pouhého zneužívání kódu chytrých kontraktů. Cílí na zranitelnosti v systémech třetích stran a v operačních procesech.
Důkladnější audity proto musejí zahrnovat také dodavatele, včasné zavádění oprav a nepřetržité sledování napříč propojenou infrastrukturou.
Nedostatky za kryptoměnovými ztrátami ve 3. čtvrtletí
Tyto širší bezpečnostní mezery jsou zřetelnější, když se podíváme na to, jak útočníci využili konkrétní slabiny a kolik jednotlivá selhání stála. Defekty v chytrých kontraktech vedly k 79 nahlášeným narušením, která měla za následek ztráty přibližně 569,5 milionu dolarů.
Na druhou stranu problémy s řízením přístupu a operační selhání vyústily v pouhých 22 narušení v celkové výši 477,6 milionu dolarů. Na jeden incident tak měly větší finanční dopad.
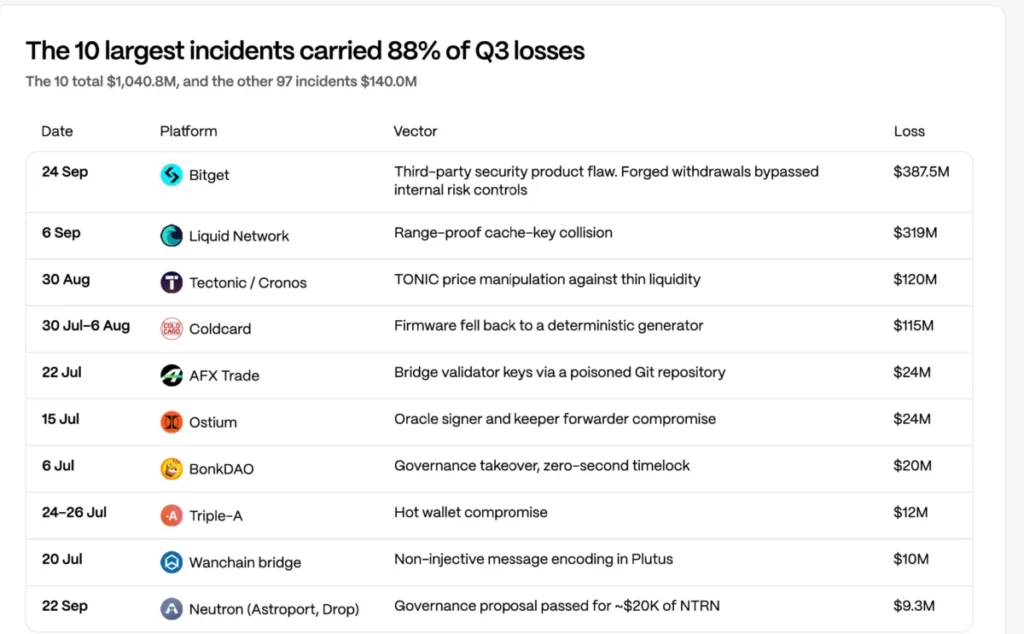
Největší ztrátu zaznamenala burza Bitget, která přišla o zhruba 387,5 milionu dolarů. Stalo se tak poté, co hackeři zneužili neznámou bezpečnostní zranitelnost (tzv. zero-day exploit) v bezpečnostním softwaru třetí strany ke generování podvodných žádostí o výběr.
Síť Cosmos EVM navíc přišla přibližně o 5,7 milionu dolarů kvůli tomu, že neimplementovala bezpečnostní aktualizaci do 96 dnů od jejího vydání. To vytvořilo příležitost pro útoky na řetězce, které ještě bezpečnostní aktualizaci neaplikovaly.
Podobně společnost Coldcard utrpěla ztráty ve výši 111 milionů dolarů poté, co chyba v kontrolním sestavení vnesla slabinu do generování seedu (obnovovací fráze) hardwarové peněženky. Tomuto typu chyby by však bylo možné předejít a včas ji podchytit pomocí řádných postupů softwarové konfigurace.
Mohou monitorovací nástroje zastavit kryptoměnové útoky?
Vzhledem k tomu, že příčiny těchto útoků jsou zřejmé, další otázka zní, zda nepřetržité sledování dokáže podobným ztrátám zabránit. Podle výzkumu společnosti Hacken útočníci zneužívali slabá místa i poté, co byly bezpečnostní opravy zveřejněny.
To naznačuje, že společnosti často selhaly v rychlosti reakce, nikoli v identifikaci rizik. Nepřetržitý monitoring by mohl pomoci týmům sledovat nové hrozby, opravovat naléhavé nedostatky a ověřovat, že se aktualizace dostanou do všech dotčených systémů.
Kryptoměnovým firmám by tyto změny mohly pomoci snížit krádeže, náklady na zotavení a výpadky služeb. Neustálé sledování musí v konečném důsledku vést k rychlejší reakci při řešení potenciálních problémů dříve, než přerostou v reálné potíže.
Závěrečné shrnutí
Ztráty v oblasti kryptoměnové bezpečnosti vzrostly ve třetím čtvrtletí roku 2026 o 55 % na 1,18 miliardy dolarů, přičemž 77 % škod způsobily mezery v infrastruktuře a pomalé opravy.
Kryptoměnové firmy potřebují nepřetržitý monitoring a rychlejší vydávání záplat, aby zabránily opakovaným útokům a omezily finanční škody.
Zdroj: AMBCrypto