Partnerský odkaz: Binance – ověřit aktuální nabídku a podmínky. Za registraci můžeme získat provizi. Kryptoměny jsou rizikové; případné odměny závisejí na aktuálních podmínkách.
Během pouhých 24 hodin otřásly kryptoměnovou komunitou hned tři různé druhy bezpečnostních incidentů.
Jako první čelila problému kryptoměna Pirate Chain (ARRR), soukromá kryptoměna využívající technologii zero-knowledge, jejíž transparentní vrstva byla zneužita. Hlavním terčem se stal takzvaný turniket Ironwood sloužící ke správě a evidenci celkové zásoby mincí.
Tato součást systému zřejmě odpovídá za sledování oběhu tokenů při jejich přesunech mezi jednotlivými vrstvami sítě. Zranitelnost mohla ohrozit přesnost těchto účetních záznamů, což autory projektu přimělo k rozhodnutí vrátit blockchain do stavu, v jakém se nacházel 14. října.
Jako preventivní bezpečnostní opatření tým uvedl na síti X:
Všechny burzy byly informovány a dočasně pozastavují vklady a výběry.
Uživatelům bylo zároveň doporučeno, aby se vyhýbali odesílání nebo přijímání tokenů $ARRR a až do odvolání nepoužívali své peněženky.
Milionový hack platformy Gamdom
Následný útok na platformu Gamdom vedl k hlášeným ztrátám ve výši přibližně 4,3 milionu dolarů napříč několika blockchainovými sítěmi.
Z této částky bylo zhruba 2,2 milionu dolarů ukradeno v sítích kompatibilních s EVM (Ethereum Virtual Machine – prostředí pro spouštění chytrých kontraktů), včetně sítí Ethereum [ETH], BNB Chain [BNB], Polygon, Arbitrum a Optimism, zatímco dalších 965 000 dolarů ztratila síť Solana [SOL]. Útočník údajně získal také 375 000 dolarů ze sítě TRON a 668 000 dolarů v Bitcoinech [BTC].
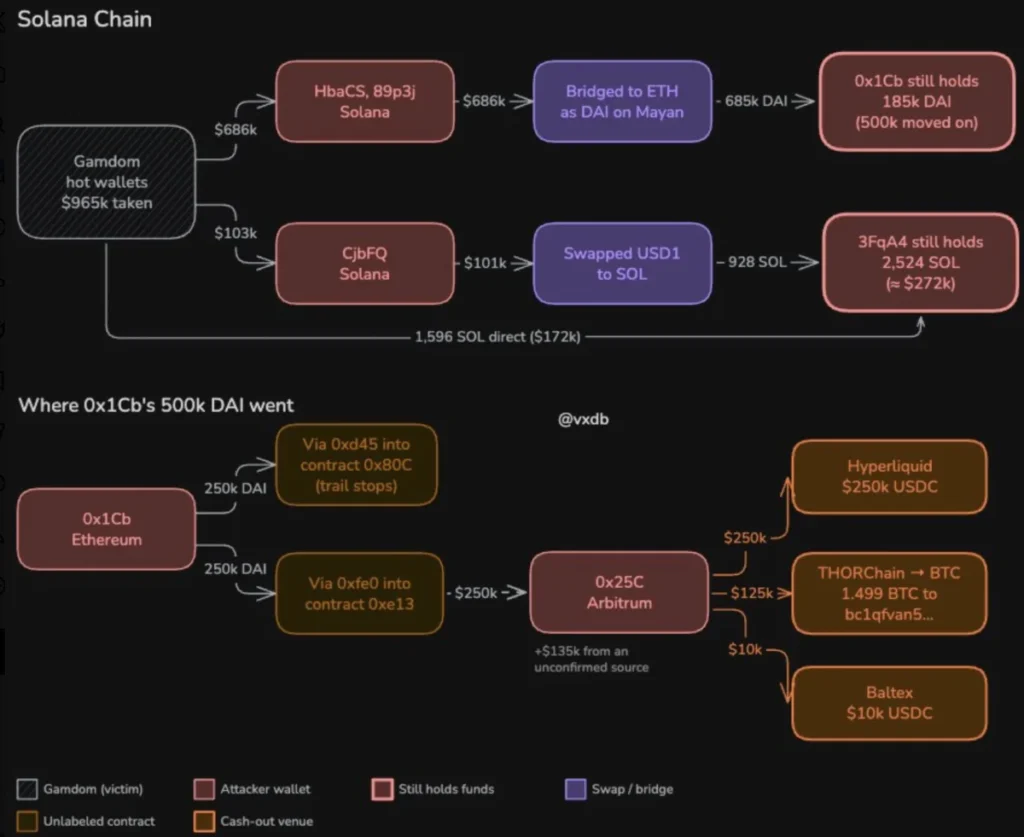
Záznamy o transakcích ukazují, že finanční prostředky putovaly přes peněženky ovládané útočníkem, měnily se za jiné tokeny, přemosťovaly se napříč sítěmi a byly směrovány přes služby jako THORChain a Hyperliquid.
Společnost Gamdom přitom nejprve ohlásila, že na serveru zaznamenala potenciální selhání disku, než objevila neoprávněné připojení k automatizačnímu serveru, což vyvolalo hlubší vyšetřování. Přesná metoda útoku a konečné ztráty však nadále podléhají potvrzení.
Proč Demex zcela ukončuje provoz?
Decentralizovaná derivátová burza a obchodní protokol Demex fungující na druhé vrstvě mezisíťového propojení (cross-chain) oznámila trvalé ukončení činnosti. Stalo se tak v návaznosti na incident s přemostěním (bridge) z 25. září 2026, který způsobil ztráty ve výši přibližně 192 000 dolarů.
Přestože tým vzniklý schodek uhradí, decentralizovanou burzu již nehodlá bezpečně provozovat uprostřed kybernetických útoků a při nedostatečném zájmu uživatelů.
Koncem října plánuje Demex spustit stránku pro výběry, kde si uživatelé budou moci zkontrolovat své konečné zůstatky vypočtené na základě cen v době zastavení blockchainu. Uživatelé budou mít 30 dní na případné rozporování výpočtů vypořádání a následně 90denní lhůtu pro výběr prostředků.
Pandemie podvodů se šíří
Tyto události se odehrávají v době, kdy celková hodnota odcizená při hackech v roce 2026 dosud podle údajů platformy DeFiLlama přesáhla 1,195 miliardy dolarů.
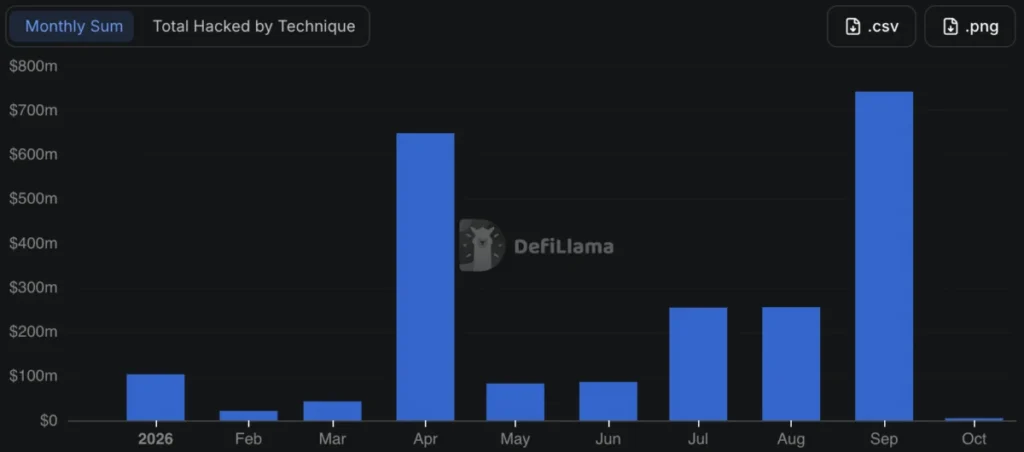
Společnost TRM Labs mezitím zaznamenala rekordních 207 kryptoměnových hacků v prvním pololetí roku 2026, což je více než dvojnásobek oproti 85 incidentům zaznamenaným v prvním pololetí roku 2025, přičemž 126 útoků se odehrálo ve druhém čtvrtletí.
Z toho zneužití chytrých kontraktů (samo-vykonatelných kódů) připadlo na 125 incidentů, zatímco kompromitované klíče, úschovné systémy a podepisovací infrastruktura stály za většinou ztracených finančních prostředků. To vše se odehrálo v době, kdy hackerská skupina Kimsuky napojená na Severní Koreu údajně integrovala nástroje umělé inteligence do svých kybernetických operací.
Závěrečné shrnutí
- Kryptoměna Pirate Chain (ARRR), platforma Gamdom i burza Demex se během posledního dne staly terčem útoků.
- V roce 2026 již byla v důsledku hacků a podvodů ztracena celková hodnota 1,195 miliardy dolarů.
Zdroj: AMBCrypto