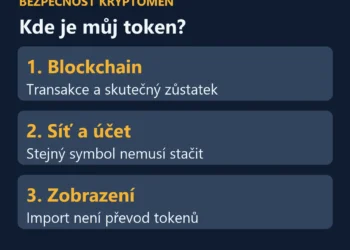
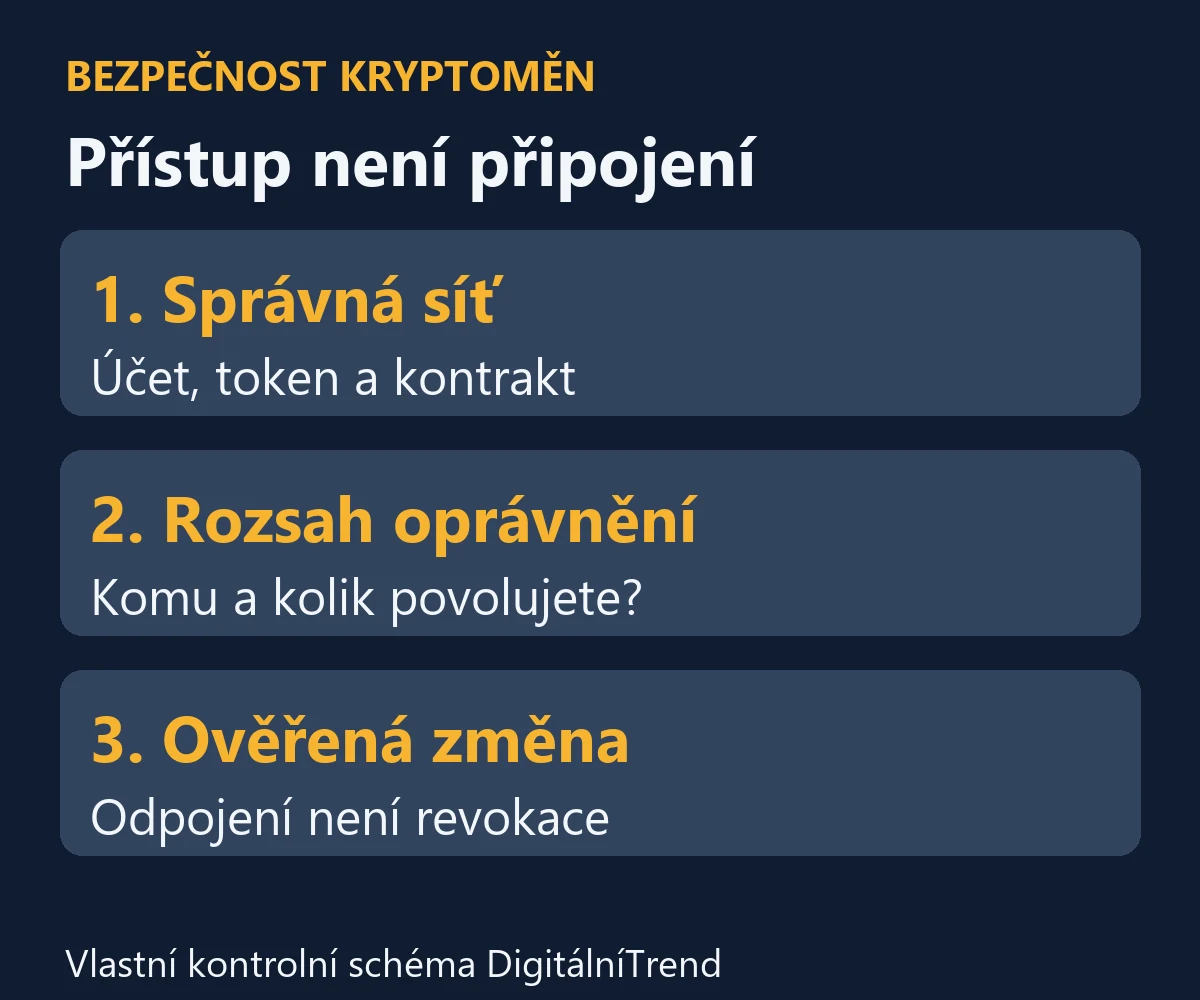
Odpojení webu od peněženky nezruší oprávnění, které jste jeho kontraktu dříve udělili k tokenům. Připojení a schválení jsou dvě odlišné věci. Pokud chcete nepotřebný přístup odebrat, zkontrolujte správnou síť, token a adresu oprávněného kontraktu. Změnu potom ověřte po potvrzení na blockchainu.
Co znamená token approval
U tokenů ERC-20 může vlastník povolit jiné adrese, označované jako spender, aby za stanovených podmínek převáděla jeho tokeny. Tuto možnost využívají například decentralizované směnárny. Technický základ popisuje standard ERC-20: oprávnění, tedy allowance, se vztahuje ke konkrétnímu tokenovému kontraktu a oprávněné adrese.
Nejde automaticky o přístup ke všem kryptoměnám v peněžence. Přesto může být rozsah podstatný, zejména když schválíte vysoký nebo neomezený limit. Nativní ETH a běžné ERC-20 oprávnění nejsou totéž. NFT a další mechanismy podpisů mají také odlišná pravidla; tento návod se zaměřuje na běžná tokenová oprávnění.
Připojit, podepsat, schválit: proč rozlišovat požadavky
Samotné připojení obvykle zpřístupní aplikaci veřejnou adresu a možnost žádat peněženku o další úkony. Schválením tokenu však vytváříte oprávnění zapisované do jeho kontraktu. Rozdíl vysvětluje oficiální návod MetaMask. Odpojení aplikace tuto dřívější změnu nevrací.
Ani požadavek označený pouze jako podpis nelze automaticky považovat za neškodný. Některé systémy umožňují podpisem udělit oprávnění, které může být využito později. Před potvrzením proto čtěte, co skutečně podepisujete. Nejasný požadavek není důvod kliknout na potvrzení jen proto, že stránka slibuje odměnu.
Modelový příklad: jednorázová směna a přístup navíc
Představte si, že chcete směnit 100 jednotek tokenu. Formulář ale navrhne neomezené oprávnění. Potřebný objem operace a dlouhodobý rozsah přístupu tak nejsou stejné. Pokud rozhraní dovoluje vlastní limit, zvažte částku odpovídající zamýšlenému použití. Po dokončení můžete ověřit zbývající allowance a rozhodnout, zda ji ještě potřebujete.
Tento příklad není návodem k interakci s konkrétní službou. Ukazuje otázku, kterou si položit: proč má kontrakt dostat širší oprávnění než vyžaduje moje plánovaná operace? Vysvětlení významu limitů a adresy spender poskytuje také dokumentace Revoke.cash.
Jak zkontrolovat a zrušit nepotřebné oprávnění
- Zvolte správnou síť a účet. Přístupy na Ethereum a na jiné síti kontrolujte odděleně. Stejně vypadající adresa neznamená společnou sadu oprávnění.
- Otevřete ověřený kontrolní nástroj. Vyjděte z oficiální dokumentace peněženky nebo průzkumníku sítě. Vyhněte se odkazům v nevyžádaných zprávách. Pro pouhou veřejnou kontrolu lze použít adresu bez obnovovací fráze.
- Porovnejte token, spender a limit. Název aplikace nemusí stačit. Ověřte úplnou adresu kontraktu a souvislost s dřívější operací. Neznámý přístup nejprve prozkoumejte.
- Přečtěte návrh odebrání v peněžence. Běžná revokace allowance používá změnu limitu na nulu. Zkontrolujte příjemce volání, token, síť a poplatek. Nemá požadovat převod vašich aktiv na údajnou bezpečnou adresu.
- Počkejte na potvrzení. Odeslaný nebo čekající požadavek ještě nedokládá účinnou změnu. V průzkumníku ověřte úspěch a znovu načtěte stav oprávnění.
Odebrání běžného on-chain oprávnění vyžaduje síťový poplatek. Jeho princip vysvětluje náš průvodce Ethereum gas. Není správné slibovat jedinou cenu nebo dobu dokončení pro všechny sítě.
Co revokace nevyřeší
Zrušení přístupu nevrátí už odcizené tokeny. Pokud někdo získal soukromý klíč nebo obnovovací frázi, samotné odebrání allowance problém neodstraní: útočník může jednat jako vlastník. Nepovažujte ani prázdný seznam v jednom nástroji za důkaz, že jste prověřili všechny sítě, tokeny a podpisové mechanismy.
Při podezřelém webu pomůže kontrolní postup proti phishingu. Na web nikdy nezadávejte obnovovací frázi kvůli kontrole oprávnění. Neslibujte si úplnou bezpečnost jedním kliknutím; přehled přístupů je jedna část ochrany peněženky.
Ověřeno 11. října 2026. Vlastní modelový příklad; postup není investičním doporučením.
Zajímavé akce pro naše čtenáře
Binance
Obchodujte se slevou až 60% z poplatků a bonusem 600 USD
Phemex
Zdarma bonus až do výše 2500 USD po registraci a vkladu