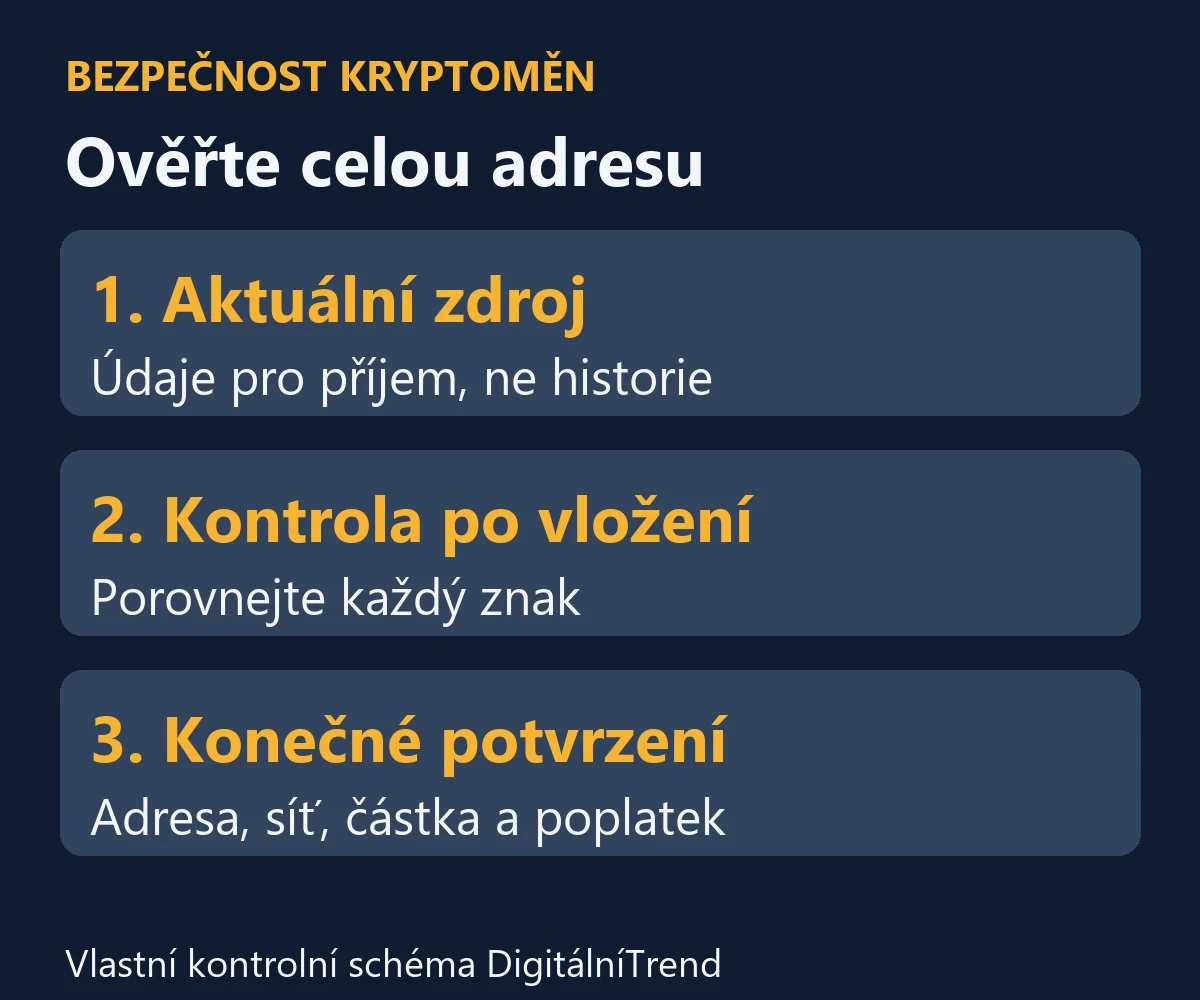
Adresu kryptopeněženky kontrolujte celou, až po vložení do odesílacího formuláře a znovu před potvrzením převodu. Vezměte ji z aktuálních údajů příjemce, nikoli z historie transakcí. Podobný začátek a konec adresy nestačí: podvržená adresa může napodobovat právě ty znaky, které na první pohled vidíte.
Nejdřív ověřte, odkud adresa pochází
Pro převod do vlastní peněženky otevřete její část pro příjem a vyberte správný účet. Při vkladu na burzu použijte aktuální vkladové údaje v přihlášeném účtu. Pokud adresu poskytuje někdo jiný, potřebujete ověřit i totožnost příjemce; správně zkopírovaný údaj z podvodné zprávy stále vede k podvodníkovi.
U hardwarové peněženky porovnejte přijímací adresu s displejem zařízení. Oficiální návod Trezoru k přijímacím adresám a QR kódům popisuje zobrazení celé adresy v Trezor Suite a její kontrolu na zařízení. Displej počítače a displej peněženky mají při ověřování odlišnou úlohu: počítač může zobrazovat pozměněný údaj.
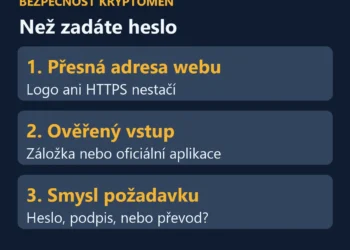
Kontrolní postup před odesláním
- Otevřete aktuální údaje pro příjem. Ověřte účet, kryptoměnu a síť. Nepoužívejte adresu z náhodné příchozí transakce.
- Zkopírujte nebo naskenujte adresu. QR kód usnadní přenos údajů, ale neověřuje důvěryhodnost příjemce.
- Porovnejte vložený údaj s původním. Rozbalte zkrácené zobrazení. Projděte celý řetězec po krátkých skupinách znaků, ne pouze první a poslední čtveřici.
- Zkontrolujte další platební údaje. Některé služby vyžadují kromě adresy také memo nebo tag. Řiďte se pokyny konkrétního příjemce.
- Přečtěte konečné potvrzení. Ověřte příjemce, částku a poplatek. Používáte-li hardwarovou peněženku, zkontrolujte údaje také na jejím displeji.
- Při nesouladu přestaňte. Neopravujte naslepo jediný znak. Znovu ověřte zdroj údajů a příčinu rozdílu.
Dva různé způsoby podvržení
První problém je záměna při kopírování: do formuláře vložíte jinou adresu, než kterou jste vybrali. Proto má kontrola smysl až po vložení, a ne jen před stisknutím tlačítka Kopírovat. Pokud se změna opakuje, další převod odložte a prověřte zařízení; bezpečný zdroj adresy sám nestačí, jestliže se údaj cestou mění.
Druhým problémem je address poisoning, tedy podvržení adresy v historii transakcí. Útočník se snaží dostat podobnou adresu mezi záznamy, odkud ji později omylem převezmete. Trezor vysvětluje tento typ útoku a doporučuje kontrolovat každý znak. Samotný nevyžádaný záznam není důkazem, že někdo získal váš soukromý klíč. Nebezpečné je použít ho jako předlohu pro vlastní převod.
Vlastní příklad: dvě podobné adresy
V historii vidíte dvě položky se zkrácením 0x7A3B…91E2. Jedna patří zamýšlenému příjemci, druhá může mít stejný viditelný okraj a jiný prostředek. Ze zkráceného zápisu nelze rozhodnout, zda jde o stejnou adresu. Toto je ilustrace, nikoli adresa určená k platbě.
Praktický postup: historii zavřete, otevřete aktuální přijímací údaje a porovnejte celou adresu s tím, co je vloženo ve formuláři. Dlouhý řetězec si při kontrole rozdělte například na skupiny po šesti znacích. Tím neměníte adresu; pouze si usnadníte čtení. Pokud rozhraní prostředek skrývá, nejprve najděte zobrazení celého údaje.
Kdy pomůže malý zkušební převod
U nového příjemce může dávat smysl nejprve ověřit doručení menší částky. Zkontrolujte však minimum příjmu a náklady obou převodů. Zkouška pod minimem služby vám nemusí dát použitelnou odpověď. Po úspěšném testu znovu zkontrolujte adresu před druhým odesláním; úspěch první platby neověřuje automaticky nový formulář.
Samostatně kontrolujte síť. To, že formulář adresu přijme, nemusí znamenat, že příjemce podporuje zvolený token v této síti. Konkrétní postup najdete v návodu k posílání USDT. Náklady malé zkušební platby na Ethereu vysvětluje průvodce poplatkem gas.
Když kontrola nesedí
Dokud příčinu neznáte, nepotvrzujte převod ani žádost o podpis. Zapište si, kde se údaj změnil: mezi zdrojem a schránkou, po vložení, nebo až v konečném potvrzení. Vlastní kontrola musí mít jasný výsledek: stejný příjemce, celá správná adresa, odpovídající síť a zamýšlená částka. Pouhé „vypadá to podobně“ je důvod kontrolu zopakovat.
Věcně ověřeno 10. října 2026. Postup a modelový příklad jsou vlastní redakční zpracování; rozhraní peněženek se mohou měnit.
Zajímavé akce pro naše čtenáře
Binance
Obchodujte se slevou až 60% z poplatků a bonusem 600 USD
Phemex
Zdarma bonus až do výše 2500 USD po registraci a vkladu