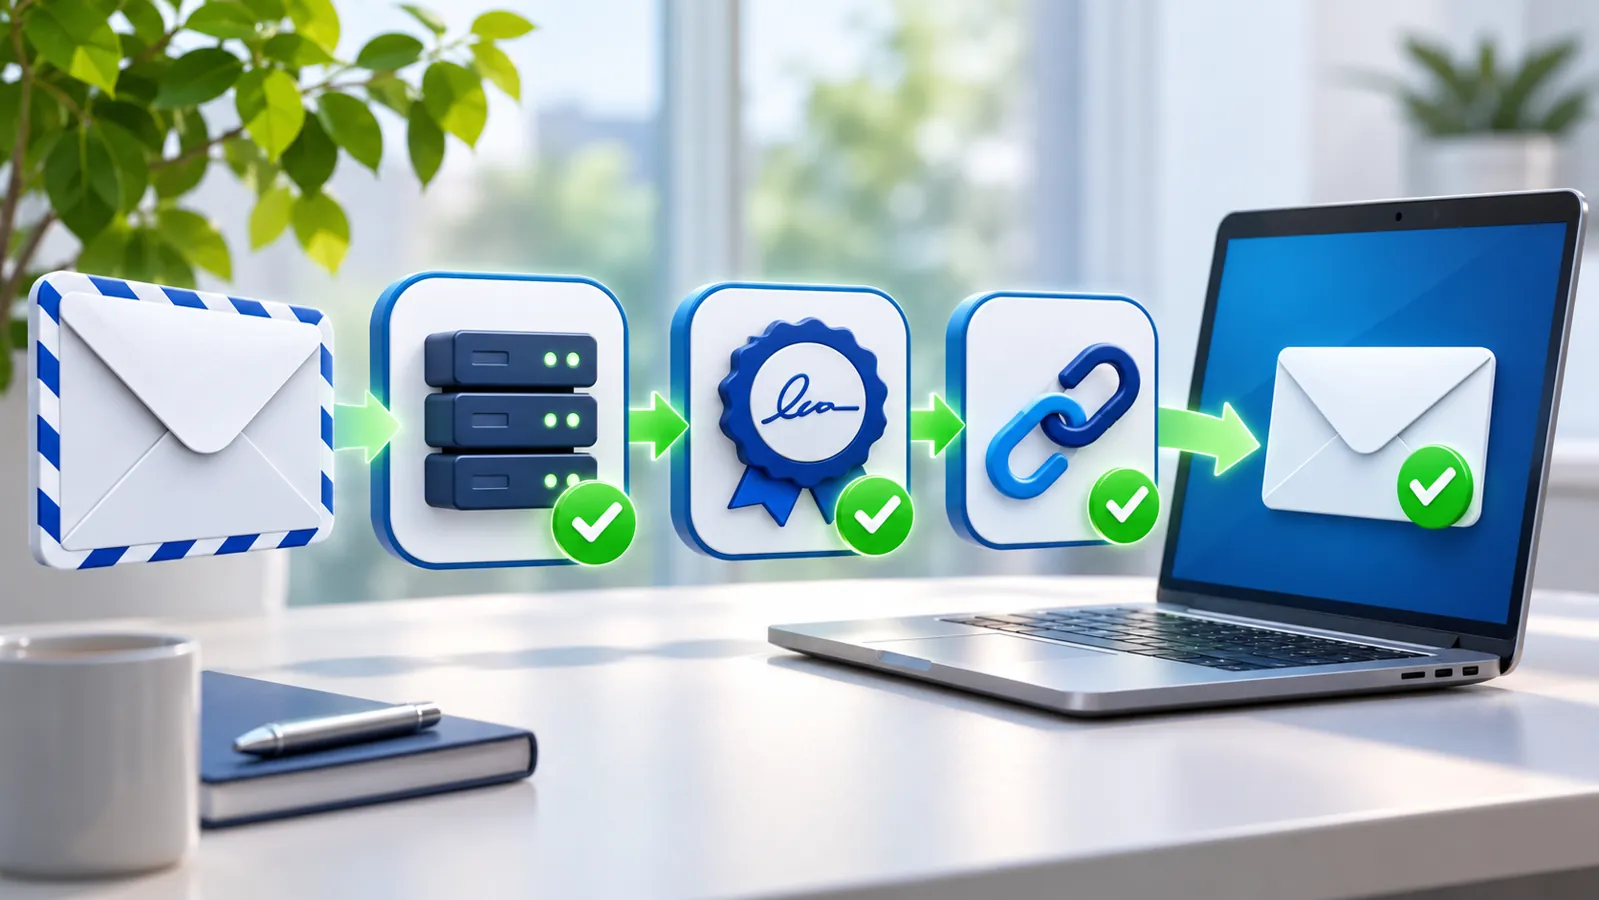
SPF ověřuje oprávnění odesílajícího serveru, DKIM podpis zprávy a DMARC návaznost ověření na doménu viditelnou v poli Od. Tyto kontroly spolu souvisejí, ale nejsou zaměnitelné. Ani výsledek „pass“ sám nepotvrzuje, že je obsah zprávy pravdivý nebo že odkaz uvnitř vede na bezpečnou stránku.
Co jednotlivé zkratky skutečně kontrolují
SPF umožňuje doméně zveřejnit pravidla pro servery, které za ni mohou odesílat poštu. Při vyhodnocení je podstatná doména použitá pro příslušnou kontrolu odeslání; nemusí automaticky odpovídat adrese, kterou čtenář vidí jako odesílatele.
DKIM používá digitální podpis. Příjemce jej ověřuje pomocí veřejného klíče pro podepisující doménu. Úspěch znamená ověření podpisu a podepsaných částí zprávy, nikoli ruční kontrolu čestnosti autora.
DMARC navazuje na SPF a DKIM a požaduje odpovídající vztah k doméně v hlavičce From. Pro úspěch DMARC stačí alespoň jedna vyhovující a doménově zarovnaná cesta: SPF nebo DKIM. Nemusí tedy současně projít obě. Přesná pravidla zarovnání mohou být uvolněná nebo přísná.
Vlastní model: tři podobné zprávy z e-shopu
Uvažujme smyšlený obchod na doméně example.com. Zprávy posílá jeho běžná poštovní služba a vedle ní samostatný nástroj pro objednávky. Jde o model, nikoli skutečnou konfiguraci našeho webu nebo vašeho účtu.
- První zpráva: odesílací cesta projde SPF a splní požadované zarovnání s doménou v poli Od. DMARC tak může projít i bez úspěšného DKIM.
- Druhá zpráva: SPF projde pro jinou, nezarovnanou doménu služby a chybí odpovídající DKIM. Samotné „SPF pass“ nestačí k úspěchu DMARC pro example.com.
- Třetí zpráva: SPF neprojde, ale vyhoví DKIM podepsaný doménou zarovnanou s polem Od. DMARC může projít přes tuto druhou cestu.
Smyslem příkladu není nastavit DNS, ale ukázat, proč tři zelené či červené položky nemusejí sledovat stejnou věc. Pro skutečný závěr vždy potřebujete hlavičky konkrétní zprávy a pravidla domény.
Jak zprávu zkontrolovat bez změn nastavení
V nabídce své schránky vyhledejte zobrazení původní zprávy nebo úplných hlaviček. Označení se liší podle aplikace. Hledejte souhrn autentizace, například pole Authentication-Results, a domény uvedené u SPF, DKIM a DMARC. Neporovnávejte jen zobrazené jméno odesílatele: kdokoli si může zvolit podobně znějící popisek.
- Zapište doménu adresy v poli Od a případnou odlišnou adresu pro odpověď.
- U SPF zjistěte výsledek i ověřovanou doménu.
- U DKIM zkontrolujte výsledek a podepisující doménu.
- U DMARC sledujte výsledek a vztah těchto domén k poli Od.
- Výsledek čtěte v důvěryhodném přehledu své poštovní služby, ne v textu, který napsal odesílatel do těla e-mailu.
Úplné hlavičky mohou obsahovat adresy, identifikátory a technické údaje o trase. Nevkládejte je bez rozmyslu do veřejné diskuse ani neznámého online analyzátoru. Pro podporu je poskytujte jen zamýšlenému příjemci a v nutném rozsahu.
Co znamenají zásady none, quarantine a reject
DMARC umožňuje doméně vyjádřit, jak má příjemce zacházet se zprávami, které kontrolou neprojdou. Zásada none slouží k pozorování bez požadavku na přísné zacházení, quarantine žádá oddělení podezřelé pošty a reject odmítnutí. Konečné zpracování řídí také pravidla příjemce; samotný záznam proto není potvrzení konkrétního doručení.
Při správě vlastní domény nejdřív sepište všechny zdroje pošty: schránky, e-shop, formuláře a rozesílací službu. Přísná zásada bez ověření těchto cest může poškodit legitimní doručování. Nekopírujte cizí DNS záznam a nezveřejňujte soukromé podepisovací klíče. Tento článek neposkytuje univerzální záznam k vložení.
Ověřená doména není automaticky bezpečná zpráva
Podvodník může používat vlastní podobně napsanou doménu s funkčním ověřováním nebo zneužít skutečný účet. Platební požadavek či změnu bankovního spojení proto ověřte samostatně přes známý kontakt. Ochranu samotného účtu rozebírá nastavení ověřovací aplikace a záložních kódů; dostupnost náhradního přístupu pak kontrola záložního e-mailu.
Oficiální podklady
Ověřeno 3. listopadu 2026: Cloudflare: rozdíly SPF, DKIM a DMARC a Google: pokyny pro odesílatele e-mailů. Google rozlišuje obecné požadavky a další pravidla pro hromadné odesílání. Princip zarovnání a zásad DMARC popisuje také RFC 7489. Modelové situace nejsou auditem konkrétní domény.