Partnerský odkaz: Binance – ověřit aktuální nabídku a podmínky. Za registraci můžeme získat provizi. Kryptoměny jsou rizikové; případné odměny závisejí na aktuálních podmínkách.
Čtyři roky po bezpečnostním incidentu protokolu Pando Rings z roku 2022 začal útočník opětovně využívat službu Tornado Cash (kryptoměnový mixér zajišťující anonymitu transakcí) k praní ukradených finančních prostředků. Peněženka nejprve převedla přibližně 16,98 milionu dolarů v tokenech Dai [DAI] na 7 548 etherů [ETH] a následně začala aktiva rozdělovat do mnoha menších převodů.
Byly zaznamenány četné transakce obsahující sérii vkladů po 100 ETH, z nichž každý měl hodnotu přibližně 229 000 dolarů.
Pro přesun svých prostředků útočník zpočátku využil protokol Aave [AAVE] (decentralizovaná půjčovací platforma), kde směnil držené stabilcoiny za ETH, než je odeslal přes Tornado Cash. Koncem října útočník poskytl 16,8 milionu USDT jako zajištění, aby si mohl půjčit 5 000 ETH a následně půjčku splatit.
Po splacení půjčky útočník vybral zajištění a směnil 16,7 milionu DAI za 7 548 ETH. Tyto kroky ukazují, jak útočník konsolidoval prostředky prostřednictvím půjček a směny tokenů před jejich vypráním.
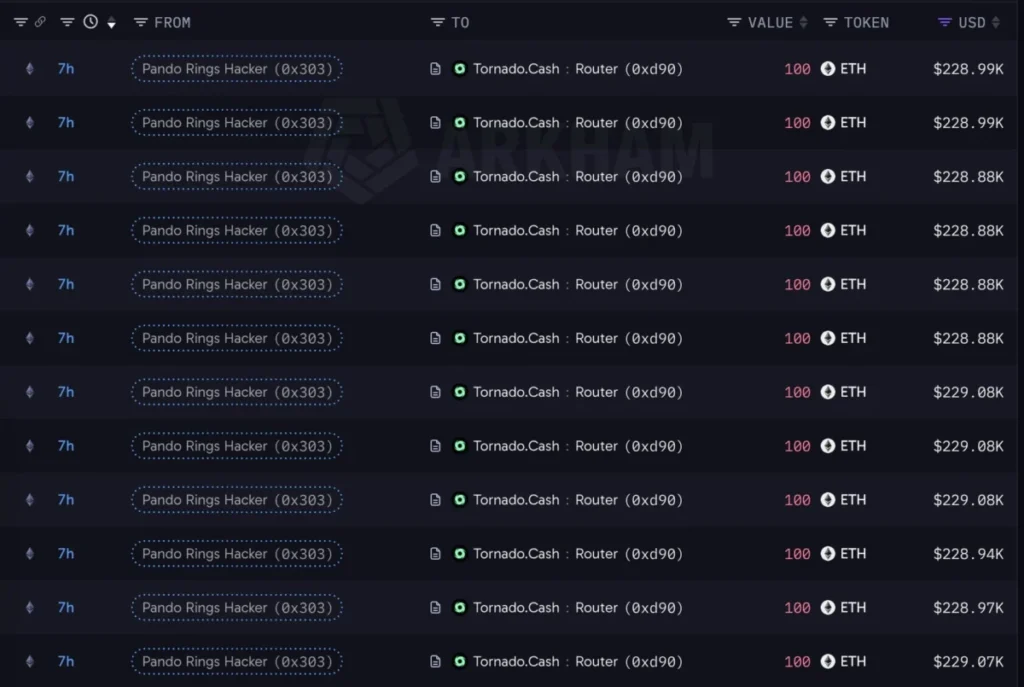
Následně útočník provedl částečný vklad 4 000 ETH do služby Tornado Cash a 3 548 ETH ponechal mimo tento mixér. Tento převod zkomplikoval jak dohledání prostředků, tak i určení jejich konečného místa určení.
Zatím však nebylo potvrzeno, zda byly finanční prostředky okamžitě prodány, ani zda na burzách probíhá rozsáhlý prodejní tlak.
Zatímco útočník nadále tříští a zakrývá stopu těchto prostředků, zvyšuje tím také šance na distribuci dalších částí majetku a komplikuje snahy o jejich zotavení. Samotné vklady však dosud neprokazují, že by útočník své ETH prodal nebo je převedl na burzy.
Tornado Cash maže transakční stopu
Tornado Cash komplikuje proces zpětného získávání finančních prostředků, protože odstraňuje vazbu mezi uživatelem a ostatními účastníky transakce. Když například více uživatelů vloží své prostředky do Tornado Cash, peníze putují do společného fondu (tzv. poolu).
Jakmile jsou prostředky vloženy do fondu, mohou být uživatelům vráceny prostřednictvím zcela nové adresy peněženky. Vyšetřovatelé se tak již nemohou tolik spoléhat na přímé sledování peněženek spojených s krádeží.
To představuje další výzvu pro vyšetřovatele, kteří se musejí spoléhat na transakční vzorce a data mimo blockchain (tzv. off-chain inteligenci), aby identifikovali, kam se ETH nakonec přesunou. Dřívější srpnový vklad 800 ETH ze strany útočníka navíc ukazuje, že tento postup využíval již dříve.
Současné vklady však dosud nevytvořily žádná spojení s peněženkami přiřazenými ke známým klastrům. Dokud se některé z těchto prostředků neobjeví na identifikovatelných adresách burz, mají vyšetřovatelé jen malou přehlednost o aktuálním dění. Bezprostřední prodejní tlak tak zůstává nepotvrzený.
Incident s protokolem Pando Rings tak zůstává i nadále složitým případem pro záchranu ukradených aktiv. Pokračující aktivity spojené s praním špinavých peněz pohyby finančních prostředků úspěšně maskují, avšak žádné vklady na burzy dosud nebyly potvrzeny.
Shrnutí
Pachatel stojící za útokem na Pando Rings obnovil čtyři roky po incidentu praní peněz a přesunul 4 000 ETH prostřednictvím Tornado Cash.
Obnovená aktivita komplikuje zotavení prostředků, přičemž 3 548 ETH zůstává mimo mixér a žádné vklady na burzy dosud nepotvrzují okamžitý prodej.
Zdroj: AMBCrypto