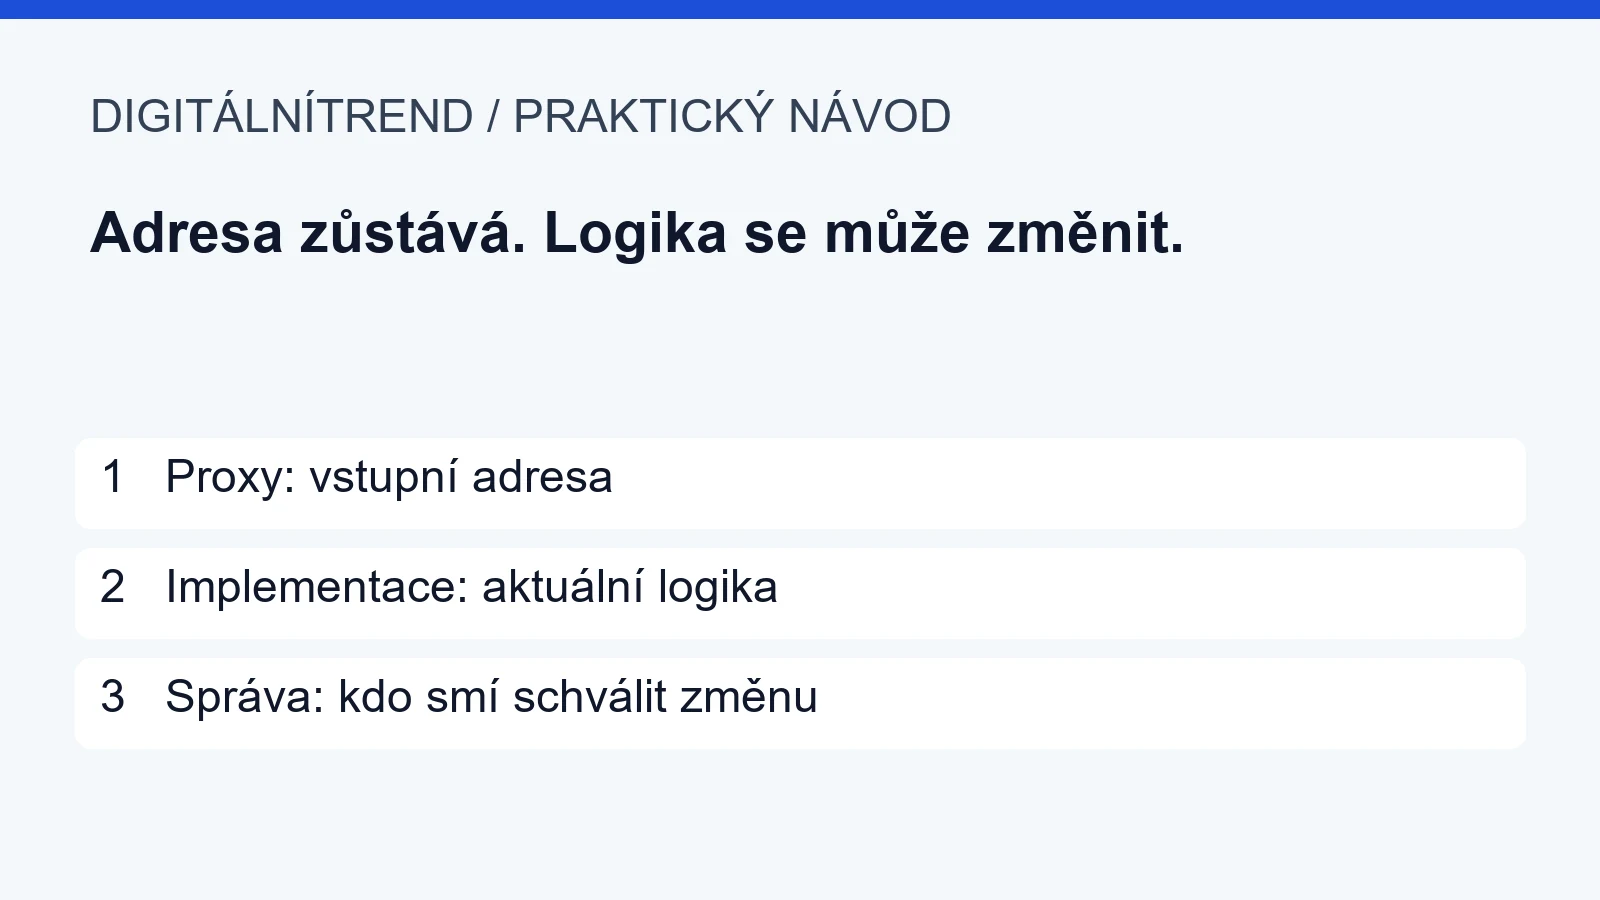
Ověřený zdrojový kód tokenu neznamená, že se jeho chování už nikdy nezmění. U aktualizovatelného proxy kontraktu zůstává vstupní adresa stejná, ale může se změnit implementace, která určuje jeho logiku. Při kontrole proto nestačí přečíst jediný kontrakt. Potřebujete rozlišit adresu tokenu, aktuální implementaci a oprávnění k aktualizaci.
Proxy a implementace: dvě různé role
OpenZeppelin popisuje proxy jako prostředníka, který předává volání kontraktu s aplikační logikou. U aktualizovatelné varianty lze nasměrování změnit na jinou implementaci. Uživatel pak může používat stále stejnou adresu, přestože za ní pracuje nová verze programu. To umožňuje opravy, zároveň ale vytváří další oblast důvěry.
Neplatí přitom, že každá proxy musí být aktualizovatelná. Dokumentace rozlišuje také neaktualizovatelné klony. Samotné slovo „proxy“ tedy není ani důkaz podvodu, ani dostatečný popis pravomocí správce. Záleží na konkrétním provedení.
Vlastní model: stejná adresa, jiné pravidlo
Představme si smyšlený token Příklad. Peněženka zobrazuje jeho adresu P. Ta předává požadavky implementaci A. Později oprávněná správa nastaví implementaci B. Adresa P se nezměnila, takže kontrola samotného zkráceného řetězce v peněžence změnu neodhalí.
Pokud by B obsahovala jiné podmínky převodu, mohl by se změnit výsledek stejného požadavku. Jde o výukový scénář, nikoli tvrzení o skutečném projektu. Praktický závěr je prostý: uložená adresa a dřívější rozbor kódu jsou dva podklady, ale samy nepotvrzují aktuální stav celé soustavy.
Co lze zjistit bez připojení peněženky
- Ověřte síť a plnou adresu. Název či ticker tokenu není jedinečný. Postup shrnuje návod jak kontrolovat adresu kryptoměny.
- Hledejte informaci o proxy a implementaci. Průzkumník ji může zobrazovat v části kontraktu. Názvy záložek se liší; nepovažujte nepřítomnost štítku za důkaz neměnnosti.
- Porovnejte implementaci s dokumentací projektu. Poznamenejte si síť, adresy a okamžik kontroly. Starší screenshot nemusí odpovídat dnešnímu stavu.
- Zjistěte, kdo může schválit změnu. Důležité je skutečné nastavení oprávnění, nikoli jen zmínka o komunitní správě na webu.
- Oddělte doložené údaje od neznámých. Pokud správu či mechanismus nedokážete ověřit, výsledek zní „nezjištěno“, ne „bez rizika“.
Proč hledání jediného „owner“ nestačí
U transparentních proxy a UUPS se mechanismus aktualizace nachází na různých místech. OpenZeppelin popisuje také beacon variantu, ve které více proxy používá implementaci určenou společným beaconem. Jednoduchý seznam funkcí jedné adresy tak nemusí zachytit celé uspořádání. Pro čtenáře bez znalosti Solidity je rozumné vyžádat si srozumitelný popis a ověřitelné adresy, nikoli zkoušet správcovské funkce.
Ověřený kód, bezpečnostní audit a právo na aktualizaci jsou odlišné otázky. Ani zveřejněný audit automaticky nepokrývá každou pozdější verzi. Zkontrolujte, ke kterým adresám a verzi se vztahuje. Tento seznam slouží k orientaci, nenahrazuje bezpečnostní rozbor kontraktů.
Aktualizace není totéž co token approval
Oprávnění aplikace nakládat s vašimi tokeny a oprávnění správce měnit implementaci jsou dvě různé věci. Zrušení token approval samo neodebere pravomoc aktualizovat kontrakt. Obráceně ani neměnný kontrakt neznamená, že je bezpečné schválit libovolné aplikaci neomezené nakládání s tokeny.
Ke čtení veřejných adres a dokumentace není potřeba zadávat obnovovací frázi ani podepisovat transakci. Pokud vás údajná kontrola kódu tlačí k podpisu, zastavte se a nejprve ověřte účel požadavku.
Zdroje a rozsah kontroly
Ověřeno 2. listopadu 2026: OpenZeppelin: Proxy Upgrade Pattern a přehled proxy kontraktů a aktualizačních mechanismů. Článek vysvětluje princip; nehodnotí bezpečnost konkrétního tokenu a neobsahuje doporučení k nákupu.